Compliance
Diese Seite zeigt dir, welche Software auf deinen verbundenen Gateways läuft, und ob darin bekannte Schwachstellen stecken — als Nachweis für Software-Stücklisten (SBOM, Software Bill of Materials) und für eigene Prüfungen.
Den Software-Zustand deiner Gateways prüfen
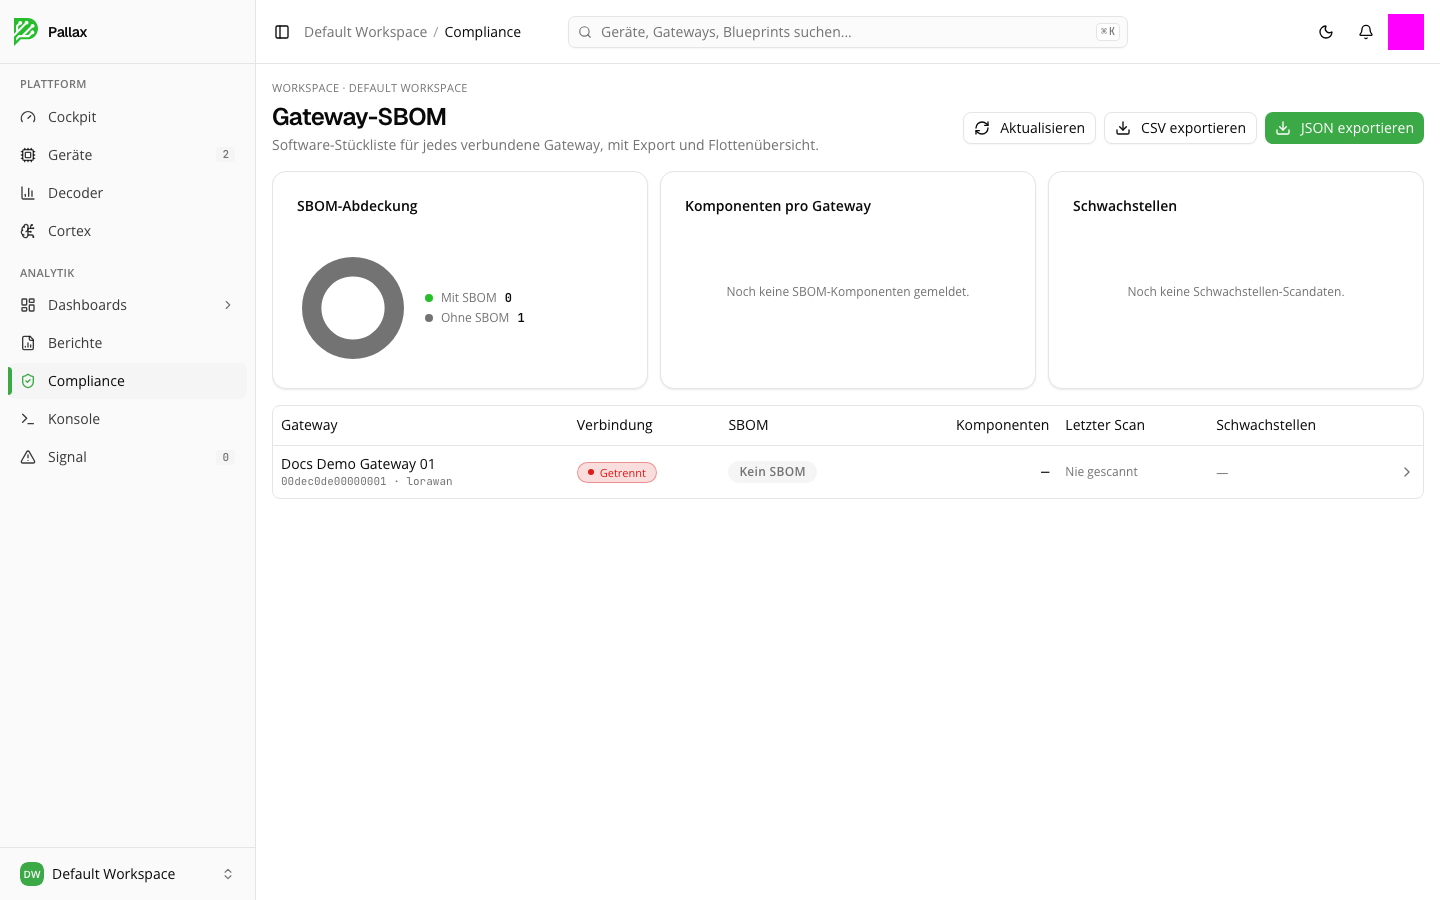
Drei Kacheln fassen den Zustand zusammen: SBOM-Abdeckung zeigt, für wie viele deiner Gateways eine Software-Stückliste vorliegt, Komponenten pro Gateway listet die enthaltene Software, und Schwachstellen zeigt gefundene Sicherheitslücken. Solange noch keine Daten vorliegen, sagt die Seite das offen, statt Platzhalterwerte zu zeigen.
Darunter listet eine Tabelle jedes Gateway mit seinem Verbindungsstatus, ob eine Software-Stückliste vorliegt, der Anzahl erkannter Komponenten, dem Zeitpunkt des letzten Scans und gefundenen Schwachstellen.
Daten aktualisieren und exportieren
Aktualisieren lädt die Tabelle neu. Über CSV exportieren und JSON exportieren nimmst du die Daten für eigene Nachweise oder Prüfungen mit.